tech-news · 22.10.2026, 20:01
Хакеры похитили контроль над 333 узлами Tor для перехвата SSH и незашифрованной почты
В конце сентября — начале октября 2026 года злоумышленники взломали 333 выходных узла сети Tor, чтобы перенаправлять SSH-соединения через свои серверы и перехватывать незашифрованную почту. Этот масштабный взлом поднимает вопросы о безопасности приватного интернет-трафика и необходимости защиты домашних устройств.
Что случилось?
В конце августа 2026 года злоумышленники получили доступ к серверу управления Tor, воспользовавшись повторно используемым паролем, и установили на него вредоносный бэкдор. После этого они получили администраторские права на другой сервер в сети под названием Switzerland2, где также установили вредоносное ПО, и перенастроили несколько выходных узлов сети Tor, всего затронуто 333 таких узла.
Изменения в конфигурации позволили перенаправлять SSH-трафик пользователей на 12 серверов злоумышленников, а также блокировать порты защищённой почты, оставляя открытыми порты для незашифрованного e-mail, что позволило им перехватывать почтовые сообщения в открытом виде.
Почему это важно для пользователей?
Миллионы пользователей сети Tor используют её для обеспечения приватности, в том числе для защищённых SSH-соединений и электронной почты. Перенаправление SSH-трафика без ведома пользователя создает риск утечки паролей и контролируемого злоумышленниками доступа к серверам и устройствам.
Кроме того, перехват незашифрованной почты ставит под угрозу важную личную и рабочую информацию. Этот случай демонстрирует, что даже в «анонимной» сети злоумышленники могут внедряться в инфраструктуру и получать данные, если не соблюдать дополнительные меры безопасности.
Что остаётся неизвестным и что проверить дальше?
До сих пор не установлено, каким образом злоумышленникам удалось получить контроль над столь большим числом серверов. Возможна взлом хостинговой компании, но это не подтверждено.
Также неясно, почему сервер Switzerland2 принимал ключ SSH, не входящий в список авторизованных, что служит дополнительной загадкой.
Пользователям Tor рекомендовано строго реагировать на предупреждения о смене SSH-ключей, использовать исключительно шифрованные протоколы и отключать аутентификацию по паролю в пользу ключей. Следует внимательно следить за обновлениями сервиса и новостями безопасности.
Читайте также
 Гаджеты и технологии
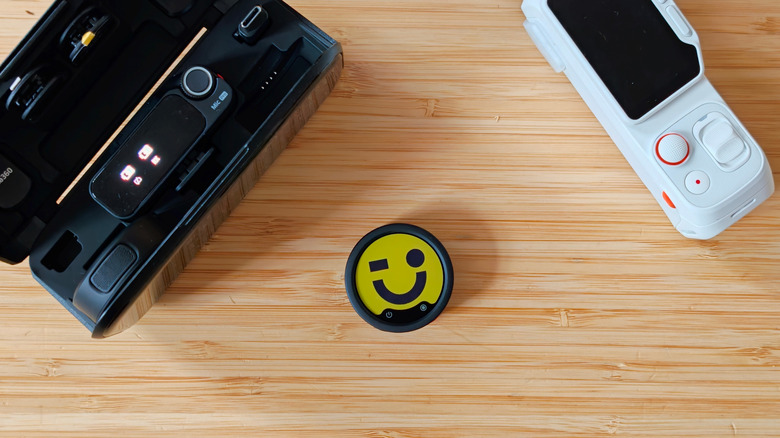
Insta360 улучшила беспроводные микрофоны: теперь с расширяемой памятью и настраиваемым дисплеем
Компания Insta360 представила новую модель беспроводных микрофонов с улучшенными функциями, включая расширяемое хранилище на microSD и уникальный настраиваемый e-ink дисплей. Эти новшества делают устройство не только функциональным, но и привлекательным для креаторов.
22.10.2026, 21:08 · Читать → Гаджеты и технологии
«Кэрри»: торжественный ремикс с одной серьёзной ошибкой в новом мини-сериале
Режиссёр Майк Флэнаган представил восьмисерийную адаптацию классического романа Стивена Кинга «Кэрри», приуроченную к 50-летию культового фильма 1976 года. В сериале показан более глубокий и разноплановый образ героини, но с заметными изменениями сюжета и стилистики – прежде всего готовьтесь к современному прочтению, которое поднимает темы доброты и потери невинности не менее, чем ужасов и мести.
2026-10-22 · Читать → Гаджеты и технологии
В Павлодарской области выявили свыше 9,5 тыс. нарушений правил тонировки
В Павлодарской области с начала 2026 года пресекли 9 554 нарушения, связанные с тонировкой автомобилей, сообщает департамент полиции региона. Во время патрулирования на улице Н. Назарбаева в Павлодаре остановили несколько машин с пленкой на передних боковых стеклах, не соответствующей требованиям.
22.10.2026, 21:07 · Читать →Гаджеты и технологииДве крупные уязвимости затронули данные миллиардов пользователей
Недавно были обнаружены две значительные уязвимости, которые затронули работу веб-инфраструктуры и поставили под угрозу данные большого числа пользователей по всему миру.
22.10.2026, 21:06 · Читать →