технологии · 2026-10-22
Хакеры начали использовать критические уязвимости PHP за несколько дней до выпуска патчей
В конце октября 2026 года были обнаружены и оперативно исправлены две критические уязвимости в широко используемом языке веб-сценариев PHP. Исследования Amazon Web Services подтвердили, что попытки злонамеренного использования этих уязвимостей начались минимум за четыре дня до официального раскрытия. Это поднимает важные вопросы о скорости реагирования в области кибербезопасности и усложняет защиту систем, особенно с учётом использования ИИ для быстрого анализа и создания эксплойтов.

Суть уязвимостей и их распространение
В октябре 2026 года в языке программирования PHP были выявлены две критические уязвимости, получившие название PHP2Shell. Исправления для этих уязвимостей были опубликованы 21 октября, что вызвало активную работу по обновлению уязвимых веб-сайтов и приложений.
Исследование Amazon Web Services (AWS) показало, что попытки эксплуатации этих уязвимостей начались как минимум 17 октября, то есть за четыре дня до официального выхода патчей. При этом атаки осуществлялись с использованием анонимизирующих сетей, что затрудняет определение источников атак.
Влияние искусственного интеллекта на скорость эксплуатации уязвимостей
AWS отмечает, что с развитием искусственного интеллекта значительно сократилось время, необходимое для анализа патчей и создания рабочих эксплойтов. Ранее для успешной эксплуатации требовались значительные технические навыки и время, а многие злоумышленники ждали появления публичных демонстраций.
Сейчас же благодаря ИИ практически любой злоумышленник может быстро превратить свежую информацию об уязвимостях в инструменты для атак. Это меняет подходы к безопасности и подчёркивает важность оперативного реагирования и заблаговременного тестирования систем.
Что важно проверять дальше и почему эта ситуация актуальна для пользователей
Пока неизвестно, какой масштаб ущерба был нанесён атаками, начавшимися до выхода официальных патчей, а также неясно, как именно злоумышленники получили информацию для ранней эксплуатации уязвимостей.
Важным остаётся вопрос ускорения обмена информацией о критических уязвимостях между разработчиками, организациями и специалистами по безопасности, чтобы минимизировать риски в период между обнаружением и исправлением ошибок. Пользователям и администраторам рекомендуется своевременно применять официальные обновления и внимательно следить за подозрительной активностью в своих системах.
Источник новости
Hackers Exploited the PHP Vulnerabilities Days Before They Were Patched · 2026-10-22
Материал подготовлен по опубликованному заголовку. Детали следует проверять по ссылке на первоисточник.
Читайте также
 Искусственный интеллект
 помогает превратить Smart TV в «тупой» телевизор — и это может быть полезно
Пользователи находят способы с помощью искусственного интеллекта упростить работу Smart TV, превращая его в обычный телевизор без лишних функций.
2026-10-22 · Читать → Искусственный интеллект
Airbnb запрещает хозяевам заставлять гостей мыть посуду и выполнять уборку
Платформа Airbnb обновляет политику в отношении домашних обязанностей гостей. С 20 ноября хозяева больше не смогут требовать от гостей выполнение крупных домашних дел, таких как снятие постельного белья, мытьё посуды, запуск стирки или вынос мусора, если они оплачивают уборку. Обновление вызывает споры среди принимающих сторон.
2026-10-22 · Читать →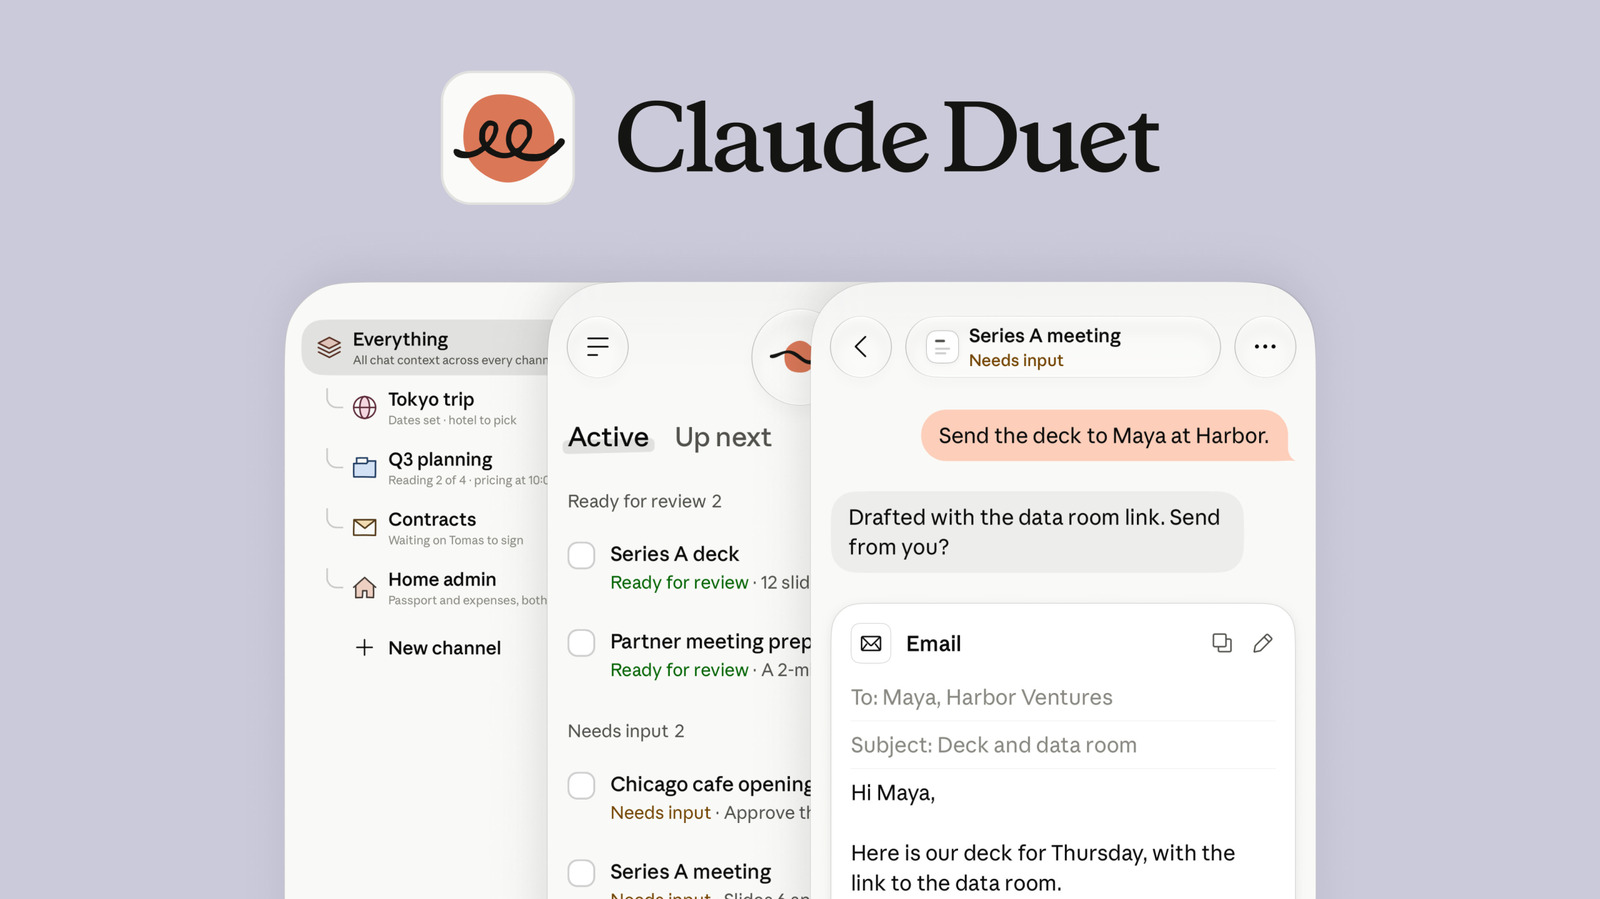 Искусственный интеллект
Anthropic запускает Claude Duet — персонального помощника, конкурирующего с Meta Muse и OpenAI Dots
Anthropic представила нового персонального AI-агента Claude Duet, который способен выполнять задачи в фоне, формировать ежедневные отчёты и взаимодействовать с пользователем по мере необходимости. Пока доступ открыт по предварительному списку и только для подписчиков компании в США.
2026-10-22 · Читать → Искусственный интеллект
Blackstone укрепляет инфраструктуру искусственного интеллекта миллиардными инвестициями
Компания Blackstone активно инвестирует в развитие вычислительных мощностей для ИИ, обеспечивая гигантов отрасли и стартапы финансовыми ресурсами для масштабирования технологий. Мы подробно разбираем, почему это важно для технологического рынка и что дальше ожидает сектор.
2026-10-22 · Читать →